【情報提供】11月のPHP脆弱性は10月と何が違う? NPOが確認すべきポイント
2026年11月20日 12:04
2026年11月、プログラミング言語「PHP」の複数の脆弱性(セキュリティ上の弱点)が公表されました。
中には深刻度の高いものも含まれていたため、「10月のPHP脆弱性問題と同じくらい危険なのでは?」と不安に思われた方もいるかもしれません。
◆まずお伝えしたいこと
今回の脆弱性は、10月に話題となった問題ほど緊急性は高くありません。
ただし、PHPを利用しているWebサイトやシステムを運用している場合は、アップデート状況を確認しておくことが大切です。
◆今回のPHP脆弱性とは?
今回のアップデートでは、PHP 8.2~8.5系のバージョンに存在する複数の脆弱性が修正されました。
中には、条件によってはサーバー上で不正なコードが実行される可能性があるものも含まれています。
ただし、多くの脆弱性は次のような特定の環境や設定で影響が発生するものです。
特殊なPHP設定を利用している
独自開発システムを運用している
PHP-FPMなど特定の構成を利用している
セッション管理機能を特殊な方法で使用している
そのため、一般的なWordPressサイトをレンタルサーバー上で運営しているNPOの多くは、ただちに大きなリスクにさらされる状況ではありません。
◆想定される被害は?
「脆弱性がある」と聞いても、「実際に何が起きるのか分からないので、どの程度注意すべきか判断できない」という方もいるかもしれません。
PHPの脆弱性が悪用された場合、次のような被害につながる可能性があります。
Webサイトの内容を書き換えられる(改ざん)
団体とは関係のない広告や不審なリンクを埋め込まれる
サイトを踏み台にされ、大量の迷惑メール送信などに悪用される
システム内の情報が不正に閲覧・取得される(情報漏洩)
特にNPOにとって影響が大きいのは、「サイトの改ざん」や「迷惑メール送信の踏み台として利用されること」です。利用者や寄付者、会員の方がホームページを訪れた際に不審な表示が出たり、団体のサーバーから大量の迷惑メールが送信されたりすると、団体の信用に大きな影響を与える可能性があります。
多くのNPOでは、ホームページ(Wordpress)上に個人情報を保管していないかと思います。しかし、たとえ情報漏えいが発生しなくても、「ホームページが改ざんされた」「団体のサーバーが不正利用された」という事実だけで、支援者や関係者からの信頼が損なわれるおそれがあります。
ただし、今回の脆弱性は多くの場合、特定の設定や構成で影響を受けるものであり、すべてのWordPressサイトで直ちにこうした被害が発生するわけではありません。
そのため、過度に不安になる必要はありませんが、有事が起きる前に保守管理会社やサーバー事業者(さくらインターネット、エックスサーバー等)の対応状況を確認しておくことを強くおすすめします。
◆10月のPHP脆弱性問題との違い
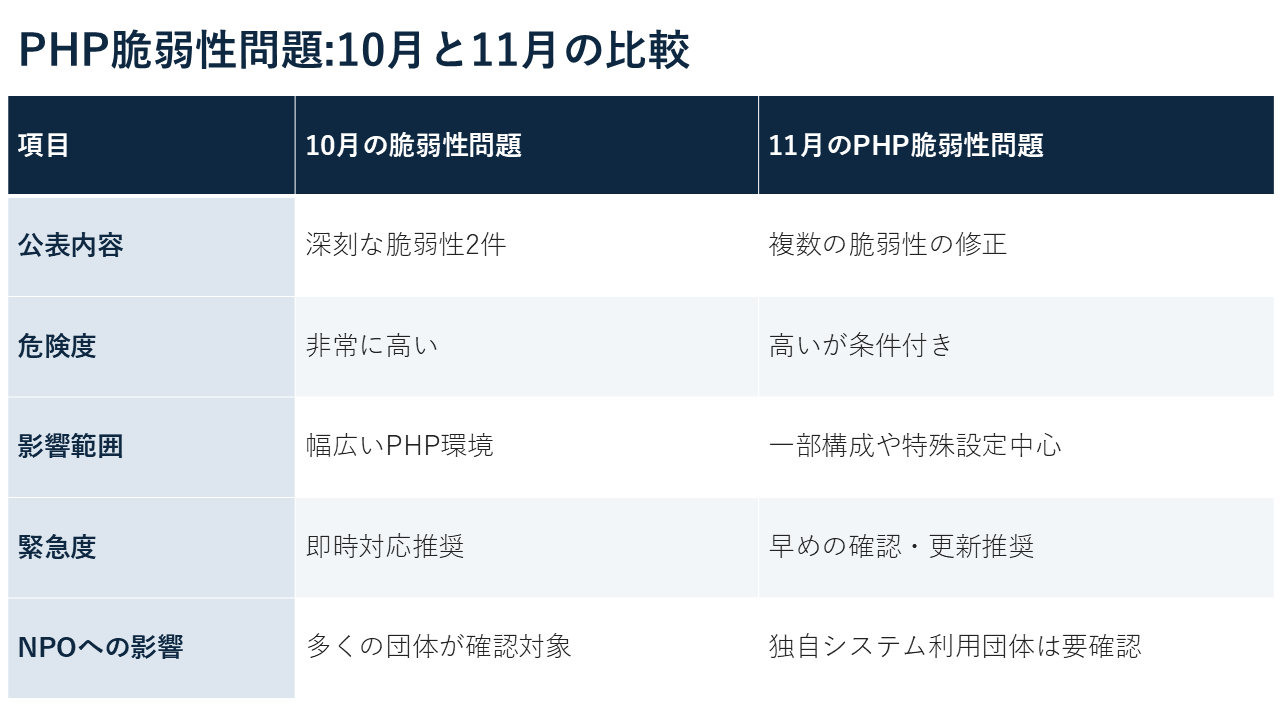
10月に話題となったPHP脆弱性は、PHPを利用する幅広い環境に影響する可能性があり、サーバー乗っ取りにつながるおそれも指摘されたため、即時対応が推奨されました。
一方、今回の11月の脆弱性は、影響を受ける条件が比較的限定されています。
例えるなら、
10月は「建物の正面玄関の鍵に欠陥が見つかった状態」
11月は「建物内部の特定設備に複数の不具合が見つかった状態」
です。
そのため、今回も更新は必要ですが、10月ほどの緊急事態ではありません。
◆NPOは何を確認すればよい?
1. WebサイトやシステムでPHPを利用しているか確認する
多くのWebサイトやシステムはPHPで動作しています。例えば、次のようなものです。
WordPress
会員管理システム
寄付管理システム
イベント申込システム
ボランティア管理システム
2. 保守管理会社やサーバー事業者の対応状況を確認する
NPO自身でPHPを管理していない場合は、まず保守管理会社へ影響の有無や対応状況を確認しましょう。
また、さくらインターネットやエックスサーバー等のサーバー事業者を利用している場合は、サーバー事業者からのお知らせやメンテナンス情報も確認しておくと安心です。
<<保守管理会社・Web制作会社などへの問い合わせ例>>
件名:PHP脆弱性への対応状況確認
最近公表されたPHPの脆弱性について確認したくご連絡しました。
当団体のWebサイト・システムについて、
・PHPの修正版は適用済みでしょうか
・現在利用しているPHPのバージョンは何でしょうか
・追加で対応が必要なことはありますか
ご確認をお願いいたします。
3. 古いPHPを利用していないか確認する
特に注意したいのは、サポートが終了しているPHPを利用している場合です。
古いPHPを使い続けると、今回に限らず新たな脆弱性に対応できません。
10月のPHP脆弱性問題の際に最新版へ更新できていない場合は、早めのアップデートをおすすめします。
10月のPHP脆弱性問題については、こちらの記事をご覧ください。
◆WordPress利用団体がまず行うこと
多くのNPOでは、次の対応で十分です。
□WordPress本体を最新版に更新する
□プラグインを最新版に更新する
□テーマを最新版に更新する
□サーバー事業者からのお知らせを確認する
□保守管理会社へ影響確認を依頼する
◆NPOが押さえておきたいポイント
すぐに被害が広がっているわけではありませんが、PHPを利用しているシステムはアップデート状況を確認しておくことが重要です。
特に、独自開発システムや長期間更新していないWebサイトを運用している団体は、この機会に保守管理会社へ確認することをおすすめします。
◆まとめ
11月にPHPの複数の脆弱性が修正された
一部は深刻だが、多くは特定条件で成立する問題
10月のPHP脆弱性問題ほど影響範囲は広くない
WordPress利用団体は通常の更新作業を実施する
独自開発システムを利用している団体は保守管理会社へ確認する
多くのNPOにとっては「緊急対応」ではなく、「定期的なセキュリティ更新が適切に行われているかを確認する機会」ととらえてください。
◆(参考)独立行政法人情報処理推進機構 サイバーセキュリティ相談窓口
各種インシデント発生時の初動対応に関する相談やその他の情報セキュリティに関する一般的な相談を受け付けしている窓口です。
・法人向けサイバーセキュリティ相談窓口 にメールで連絡
・個人向け情報セキュリティ安心相談窓口
一般的な情報セキュリティ(主にウイルスや不正アクセス)に関する技術的な相談に対してアドバイスを提供する窓口です。
電話 03-5978-7509 (受付時間10時00分から17時00分/土日祝日・年末年始は除く)
◆デジタルチャネル for Nonprofitsからのご案内◆
デジタルチャネル for Nonprofitsでは、「デジタル人材伴走支援」を行っています。
IT専門家が約6か月間伴走し、団体に合った業務改善を支援します。
ITが苦手でも安心して取り組めるプログラムです。
プログラムの特徴として、デジタル人材によるデジタル基盤の診断を行った上となりますが、
PHPを最新版へ安全に更新したい
WordPressを更新したい
Webサイト管理体制を見直したい
といった伴走支援は支援対象となります。
但し「Webサイトのデザイン修正や作り変え」などは支援対象外となりますので、ご了承ください。
2027年2月開始枠 追加募集
応募締切:2026年12月6日(日)